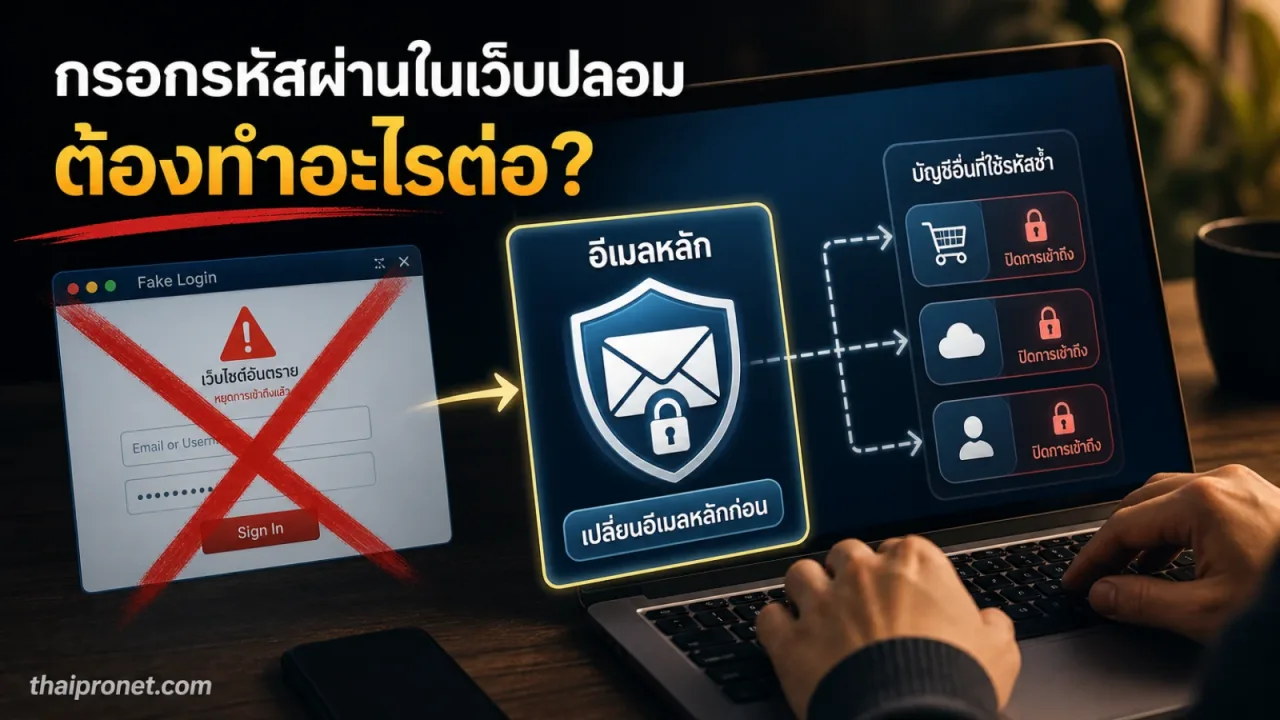
ถ้าเผลอกรอกรหัสผ่านเว็บปลอม อย่าเปลี่ยนแค่รหัสผ่านของเว็บไซต์ที่เห็นในลิงก์ปลอมเท่านั้น ให้เริ่มจากบัญชีอีเมลหลักก่อน แล้วไล่เปลี่ยนทุกบัญชีที่ใช้รหัสผ่านเดียวกันหรือดัดแปลงจากรหัสนั้น พร้อมออกจากระบบทุกอุปกรณ์ เปิดการยืนยันตัวตนหลายขั้นตอน และตรวจสอบธุรกรรมที่ผิดปกติ วิธีนี้ช่วยตัดโอกาสที่คนร้ายจะนำรหัสผ่านชุดเดียวกันไปลองกับบัญชีอื่น
ลำดับเร่งด่วน: หยุดใช้ลิงก์ปลอม → ใช้อุปกรณ์ที่ไว้ใจได้เปลี่ยนรหัสผ่านอีเมลหลัก → เปลี่ยนบัญชีที่ใช้รหัสซ้ำ → ออกจากระบบทุกเซสชัน → เปิดการยืนยันตัวตนหลายขั้นตอน → ตรวจสอบการกู้คืนบัญชีและธุรกรรม
ก่อนลงมือ ให้แยกว่าข้อมูลอะไรถูกกรอกไปแล้ว
ความเสี่ยงไม่ได้เท่ากันทุกกรณี ให้ทบทวนอย่างรวดเร็วว่าคุณกรอกข้อมูลใดลงในลิงก์ปลอมบ้าง เพราะคำตอบจะกำหนดว่าต้องเร่งจัดการส่วนใดก่อน
- กรอกชื่อผู้ใช้และรหัสผ่าน: ถือว่ารหัสผ่านนั้นอาจถูกบันทึกแล้ว แม้หน้าเว็บจะค้างหรือขึ้นข้อผิดพลาด และแม้ยังไม่พบว่าบัญชีถูกแฮก
- กรอกรหัสผ่านที่ใช้กับหลายบริการ: ทุกบัญชีที่ใช้รหัสเดียวกัน หรือใช้รูปแบบเดิมที่เปลี่ยนเพียงตัวเลขหรือสัญลักษณ์ควรถูกจัดเป็นบัญชีเสี่ยง
- กรอกอีเมล เบอร์โทร หรือข้อมูลส่วนตัว: เตรียมรับมือข้อความหลอกลวงระลอกถัดไป เพราะข้อมูลเหล่านี้อาจถูกใช้สร้างเรื่องให้ดูน่าเชื่อถือขึ้น
- กรอกข้อมูลบัตร บัญชีธนาคาร หรือรหัส OTP: อย่ารอเปลี่ยนรหัสผ่านเพียงอย่างเดียว ให้ติดต่อธนาคารหรือผู้ให้บริการผ่านช่องทางทางการทันที และแจ้งว่าข้อมูลถูกกรอกในเว็บไซต์ต้องสงสัย
- ดาวน์โหลด เปิดไฟล์ หรือติดตั้งโปรแกรมจากลิงก์: นี่เป็นอีกความเสี่ยงหนึ่งนอกเหนือจากรหัสผ่าน เนื่องจากลิงก์หลอกอาจนำไปสู่ไฟล์หรือซอฟต์แวร์ที่ใช้ดักข้อมูลได้
ฟิชชิงทำงานด้วยการเลียนแบบอีเมลหรือเว็บไซต์จริงเพื่อให้ผู้ใช้ป้อนชื่อผู้ใช้และรหัสผ่าน ข้อมูลที่กรอกอาจถูกนำไปใช้เข้าถึงบัญชีโดยไม่ได้รับอนุญาต ดังนั้นการไม่เห็นความผิดปกติหลังกรอกข้อมูลจึงไม่ใช่หลักฐานว่าปลอดภัยแล้ว
ทำทันที: หยุดการเข้าถึงลิงก์ปลอมและเก็บหลักฐาน
- ปิดหน้าเว็บปลอม และอย่ากลับไปทดลองกรอกรหัสผ่านใหม่ อย่ากดลิงก์ในข้อความเดิมเพื่อเข้าเว็บไซต์จริง เพราะอาจทำให้คุณถูกหลอกซ้ำ
- เก็บหลักฐานเท่าที่ทำได้ เช่น ภาพหน้าจอ ที่อยู่เว็บไซต์ ชื่อผู้ส่ง เวลา และข้อความที่ได้รับ อย่าส่งต่อข้อมูลลับหรือรหัส OTP ให้ใคร แม้จะอ้างว่าจะช่วยตรวจสอบ
- เปิดเว็บไซต์หรือแอปจริงด้วยวิธีของคุณเอง เช่น พิมพ์ชื่อเว็บไซต์ที่จำได้หรือใช้แอปที่ติดตั้งไว้ ไม่ใช้ปุ่มหรือลิงก์จากข้อความหลอก
- ถ้าสงสัยว่าอุปกรณ์มีไฟล์หรือแอปแปลกปลอม ให้หยุดใช้เครื่องนั้นเข้าสู่บัญชีสำคัญก่อน และใช้อุปกรณ์อีกเครื่องที่ไว้ใจได้เปลี่ยนรหัสผ่านแทน หากติดตั้งแอปหรือเปิดไฟล์ไปแล้วควรตรวจสอบความเสี่ยงของอุปกรณ์เพิ่มเติม ไม่ใช่เปลี่ยนรหัสผ่านอย่างเดียว
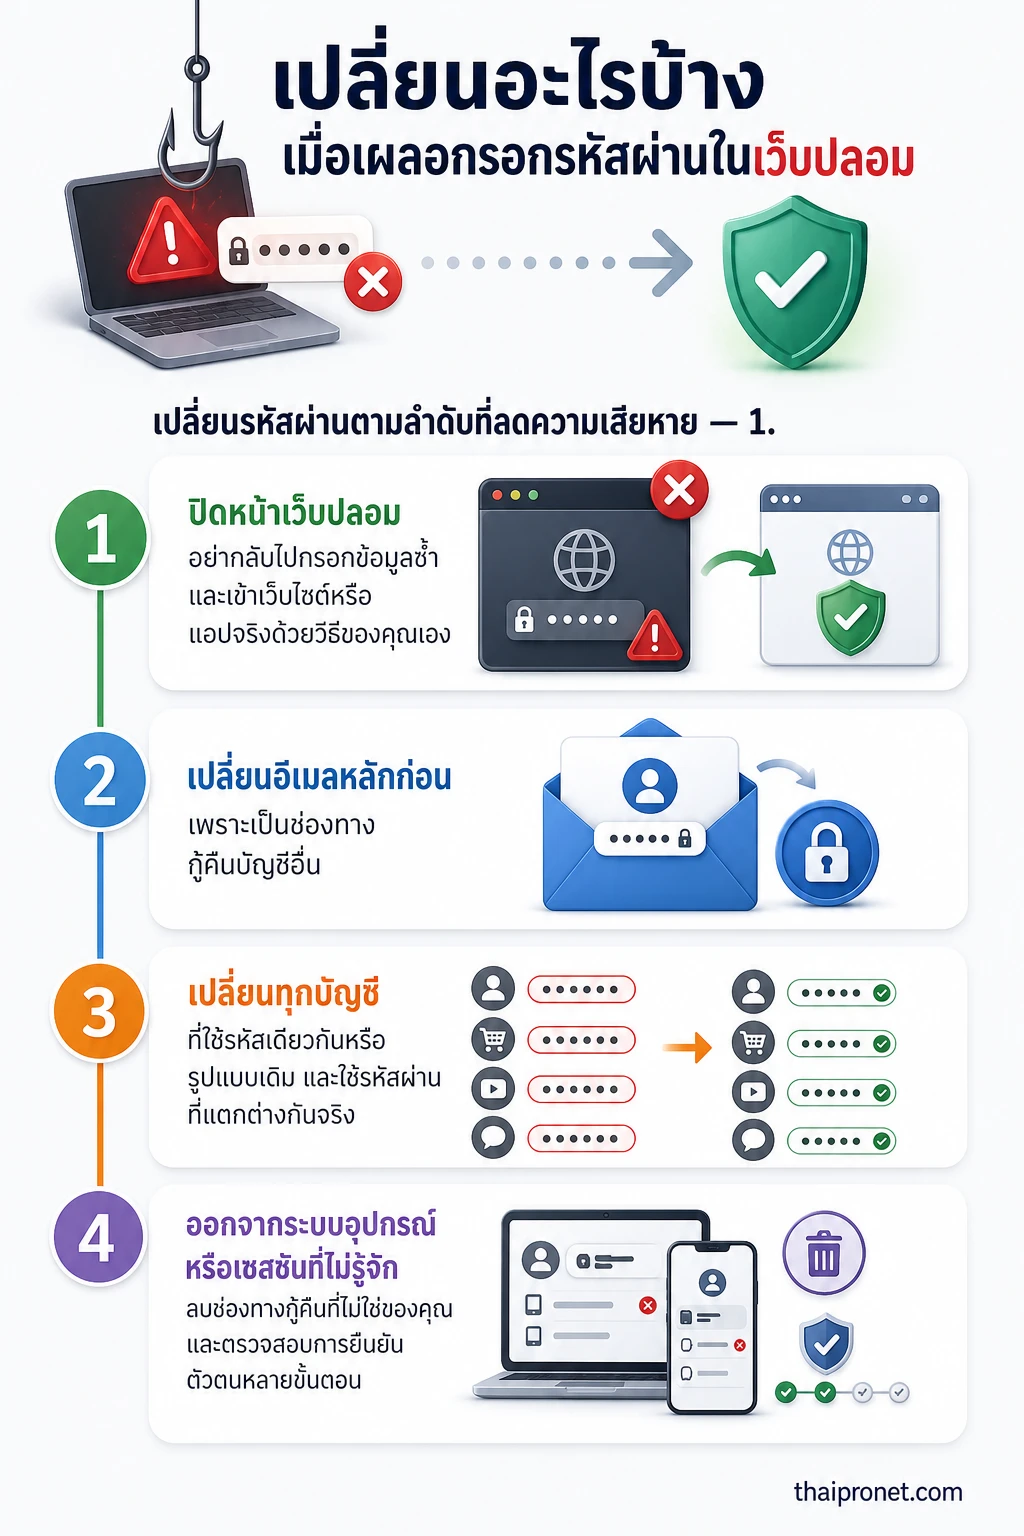
เปลี่ยนรหัสผ่านตามลำดับที่ลดความเสียหาย
1. เปลี่ยนอีเมลหลักก่อน
อีเมลหลักควรมาก่อนบัญชีทั่วไป เพราะมักเป็นช่องทางรับลิงก์ตั้งรหัสผ่านใหม่และการแจ้งเตือนความปลอดภัย หากคนร้ายเข้าถึงอีเมลได้อาจใช้กลไกกู้คืนบัญชีอื่นต่อ แม้รหัสผ่านของบัญชีเหล่านั้นยังไม่รั่วโดยตรง
- เข้าอีเมลผ่านเว็บไซต์หรือแอปทางการ
- ตั้งรหัสผ่านใหม่ที่ไม่เคยใช้กับบริการใดมาก่อน
- ตรวจสอบอีเมลและเบอร์โทรสำหรับกู้คืนบัญชีว่าเป็นของคุณ
- ตรวจสอบกฎการส่งต่ออีเมล ลายเซ็น หรือการตั้งค่าที่คุณไม่ได้สร้างเอง หากพบสิ่งผิดปกติให้ลบหรือแก้ไข
- สั่งออกจากระบบบนอุปกรณ์หรือเซสชันที่ไม่รู้จัก หากผู้ให้บริการมีเมนูจัดการอุปกรณ์หรือการเข้าสู่ระบบ
หลังเปลี่ยนแล้ว ให้ลองเปิดหน้าการตั้งค่าความปลอดภัยอีกครั้งเพื่อยืนยันว่าบัญชียังใช้ช่องทางกู้คืนของคุณ และไม่มีอุปกรณ์แปลกปลอมค้างอยู่
2. เปลี่ยนทุกบัญชีที่ใช้รหัสผ่านซ้ำ
ทำรายการจากตัวจัดการรหัสผ่าน เบราว์เซอร์ที่บันทึกรหัสไว้ หรือความจำของคุณ แล้วจัดกลุ่มบัญชีที่ใช้รหัสเดียวกันก่อน บัญชีที่ควรเร่งจัดการคืออีเมลสำรอง โซเชียลมีเดีย ร้านค้าออนไลน์ บริการเก็บไฟล์ งานหรือการเรียน และบัญชีที่มีข้อมูลการเงิน
แต่ละบัญชีต้องใช้รหัสผ่านที่แตกต่างกันจริง ไม่ใช่เติมเลขท้ายหรือเปลี่ยนตัวอักษรเพียงเล็กน้อย เพราะรูปแบบที่คล้ายกันยังทำให้บัญชีอื่นคาดเดาได้ง่ายขึ้น หากมีบัญชีใดใช้รหัสเดียวกับที่กรอกในเว็บปลอม ให้เปลี่ยนทันที แม้บัญชีนั้นจะไม่เคยมีการแจ้งเตือนผิดปกติ
3. เปลี่ยนบัญชีที่ใช้รหัสคล้ายกันและบัญชีที่สำคัญต่อกัน
บางคนไม่ได้ใช้รหัสเหมือนกันทุกเว็บ แต่ใช้โครงสร้างเดียวกัน เช่น คำหลักเดียวแล้วเปลี่ยนชื่อบริการหรือเลขท้าย บัญชีเหล่านี้ควรได้รับการเปลี่ยนด้วย โดยเฉพาะบัญชีที่ใช้เข้าสู่บริการอื่นผ่านการเชื่อมต่อเดียวกัน หรือมีสิทธิ์เข้าถึงข้อมูลส่วนตัวจำนวนมาก
หากจำไม่ได้ว่าบัญชีใดใช้รหัสซ้ำ ให้ค้นหาจากรายการรหัสผ่านที่บันทึกไว้และประวัติการสมัครบริการ จากนั้นเปลี่ยนบัญชีที่พบทีละรายการ อย่าพยายามใช้รหัสเดิมเพื่อทดสอบว่าระบบยังเข้าได้หรือไม่
ออกจากระบบทุกที่และปิดทางกู้คืนที่คนร้ายอาจใช้
การเปลี่ยนรหัสผ่านอาจไม่เพียงพอ หากมีการเข้าสู่ระบบค้างอยู่หรือมีโทเคนการเข้าสู่ระบบที่ยังใช้งานได้ ให้เปิดหน้าความปลอดภัยของแต่ละบริการแล้วมองหาการจัดการอุปกรณ์ เซสชัน หรือประวัติการเข้าสู่ระบบ จากนั้นดำเนินการดังนี้
- ออกจากระบบอุปกรณ์ที่ไม่รู้จักและเซสชันเก่าที่ไม่จำเป็น
- ลบอีเมล เบอร์โทร หรือช่องทางกู้คืนที่ไม่ใช่ของคุณ
- ตรวจสอบแอปหรือบริการภายนอกที่เชื่อมต่อกับบัญชี แล้วถอนการเชื่อมต่อรายการที่ไม่รู้จัก
- ตรวจสอบว่าชื่อผู้ใช้ รูปโปรไฟล์ ข้อความอัตโนมัติ หรือกฎการส่งต่อไม่ได้ถูกเปลี่ยน
จุดตรวจสอบ: เมื่อเสร็จแล้ว บัญชีควรแสดงเฉพาะช่องทางกู้คืนและอุปกรณ์ที่คุณจำได้ หากพบการเปลี่ยนแปลงที่แก้กลับไม่ได้ ให้ใช้กระบวนการกู้คืนบัญชีของผู้ให้บริการโดยเข้าจากเว็บไซต์ทางการเท่านั้น
เปิดการยืนยันตัวตนหลายขั้นตอน แต่ต้องตรวจข้อความให้ตรงรายการ
เปิดการยืนยันตัวตนหลายขั้นตอนในอีเมลและบัญชีที่สำคัญ หลังตั้งค่าแล้ว อย่ากดยอมรับการเข้าสู่ระบบหรือกรอกรหัสยืนยันเพียงเพราะมีข้อความแจ้งเตือนขึ้นมา ให้ตรวจชื่อบริการ อุปกรณ์ และกิจกรรมที่กำลังยืนยันก่อนเสมอ
รหัส OTP เป็นรหัสใช้ยืนยันตัวตนหรือการดำเนินการบางอย่าง เช่น การเข้าสู่ระบบ การเปลี่ยนรหัสผ่าน การกู้คืนบัญชี หรือธุรกรรม และมักมีอายุการใช้งานจำกัด หากมีรหัสส่งมาโดยที่คุณไม่ได้เริ่มดำเนินการ ให้ถือเป็นสัญญาณเตือนและตรวจสอบกิจกรรมกับผู้ให้บริการผ่านช่องทางทางการ เพราะอาจเกิดจากการกรอกข้อมูลผิดหรือการแจ้งเตือนล่าช้าได้ อย่าบอกรหัสให้บุคคลใด และติดต่อผู้ให้บริการทันทีเมื่อเกี่ยวข้องกับเงินหรือการเปลี่ยนแปลงบัญชี
ตรวจบัญชีเงินและบัญชีที่ผูกการชำระเงิน
หลังจัดการอีเมลและรหัสผ่าน ให้ตรวจประวัติการเข้าสู่ระบบ อีเมลแจ้งเตือน การสั่งซื้อ การโอนเงิน และการเปลี่ยนแปลงข้อมูลติดต่อของบัญชีที่มีข้อมูลการเงิน หากพบรายการที่คุณไม่ได้ทำ ให้ติดต่อธนาคารหรือผู้ให้บริการจากเบอร์ เว็บไซต์ หรือแอปทางการทันที ไม่ใช้ช่องทางติดต่อที่แนบมากับข้อความน่าสงสัย
ถ้าคุณกรอกข้อมูลธนาคาร บัตร หรือ OTP ลงในลิงก์ปลอม ให้บอกเจ้าหน้าที่ตามข้อเท็จจริงว่าให้ข้อมูลประเภทใดและเมื่อใด เพื่อให้เจ้าหน้าที่ประเมินมาตรการระงับหรือป้องกันได้เหมาะสม การเปลี่ยนรหัสผ่านอีเมลไม่สามารถทดแทนการแจ้งธนาคารในกรณีที่ข้อมูลการเงินหรือรหัสยืนยันถูกเปิดเผย
ถ้าดาวน์โหลดหรือติดตั้งอะไรไปแล้วต้องจัดการอุปกรณ์ด้วย
การกรอกรหัสผ่านในหน้าเว็บปลอมกับการติดตั้งซอฟต์แวร์จากลิงก์นั้นเป็นคนละสถานการณ์ หากเพียงกรอกข้อมูลแล้วปิดหน้าเว็บ ความเสี่ยงหลักคือข้อมูลประจำตัวถูกนำไปใช้ แต่ถ้ามีการเปิดไฟล์ ติดตั้งแอป หรือให้สิทธิ์ควบคุมอุปกรณ์ ความเสี่ยงอาจรวมถึงการดักข้อมูลหรือการเข้าถึงการใช้งานอื่น
- หยุดทำธุรกรรมและหยุดเข้าสู่บัญชีสำคัญจากอุปกรณ์ที่สงสัย
- ถอนการติดตั้งแอปหรือโปรแกรมที่ไม่รู้จัก และตรวจสอบสิทธิ์ที่เพิ่งอนุญาต โดยเฉพาะ ตรวจสอบสิทธิ์แอปมือถือ หากเหตุการณ์เกิดบนโทรศัพท์
- อัปเดตระบบและโปรแกรมป้องกันไวรัสจากแหล่งทางการ แล้วสแกนอุปกรณ์
- หากยังพบพฤติกรรมผิดปกติ ให้ขอความช่วยเหลือจากผู้ดูแลระบบหรือช่างที่ไว้ใจได้ก่อนกลับไปใช้เครื่องทำธุรกรรม
หากไม่แน่ใจว่าแอปหรือไฟล์นั้นทำอะไรไปแล้ว อย่าลบหลักฐานทั้งหมดทันทีจนไม่สามารถบอกเจ้าหน้าที่ได้ว่าเกิดอะไรขึ้น แต่ให้แยกอุปกรณ์ออกจากการใช้งานสำคัญและจัดการบัญชีผ่านอุปกรณ์ที่ปลอดภัยกว่า
เช็กลิสต์หลังแก้ไข: รู้ได้อย่างไรว่าจัดการครบแล้ว
- อีเมลหลักมีรหัสผ่านใหม่ที่ไม่ซ้ำกับบริการอื่น
- บัญชีที่ใช้รหัสผ่านเดียวกันหรือคล้ายกันถูกเปลี่ยนครบ
- อีเมลและเบอร์สำหรับกู้คืนเป็นข้อมูลของคุณทั้งหมด
- ไม่มีอุปกรณ์ เซสชัน แอปเชื่อมต่อ หรือกฎการส่งต่อที่ไม่รู้จัก
- เปิดการยืนยันตัวตนหลายขั้นตอนในบัญชีสำคัญแล้ว
- ตรวจธุรกรรม การสั่งซื้อ และการแจ้งเตือนความปลอดภัยย้อนหลัง
- ธนาคารหรือผู้ให้บริการได้รับแจ้งแล้ว หากมีข้อมูลการเงินหรือ OTP ถูกเปิดเผย
- อุปกรณ์ได้รับการตรวจสอบ หากมีการดาวน์โหลด เปิดไฟล์ ติดตั้งโปรแกรม หรือให้สิทธิ์ผิดปกติ
การกรอกรหัสผ่านเว็บปลอมไม่ได้แปลว่าทุกบัญชีจะถูกยึดทันที แต่การปล่อยให้รหัสซ้ำ อีเมลหลักยังเปิดอยู่ หรือเซสชันที่ไม่รู้จักยังใช้งานต่อจะเพิ่มช่องทางให้การโจมตีลามไปบัญชีอื่นได้ การแก้ที่มีประสิทธิภาพจึงไม่ใช่แค่ตั้งรหัสใหม่หนึ่งครั้ง แต่คือการตัดความเชื่อมโยงทั้งหมดระหว่างบัญชี อุปกรณ์ และช่องทางกู้คืน