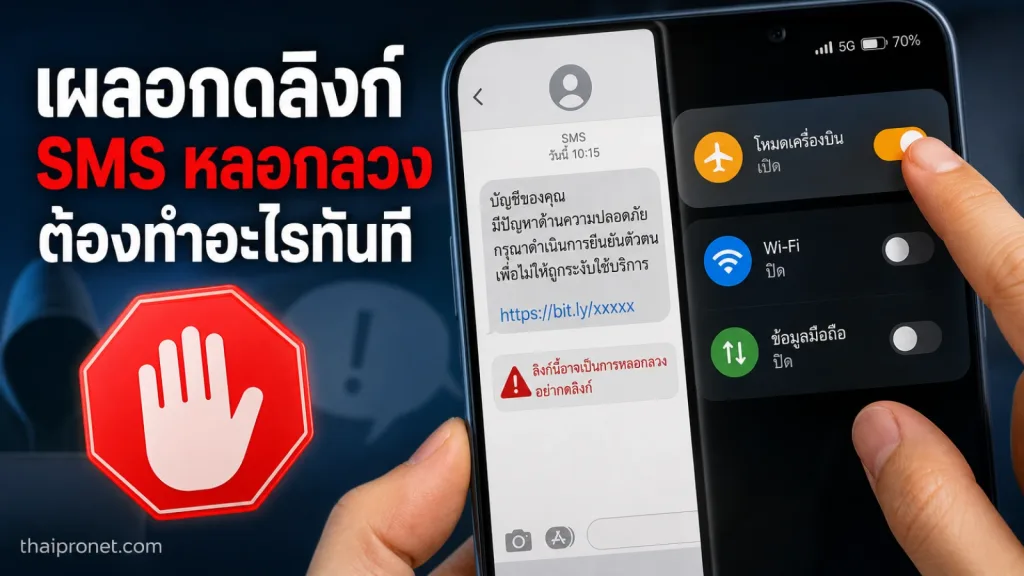
หากเผลอกดลิงก์มิจฉาชีพจาก SMS แต่ยังไม่ได้กรอกข้อมูล อย่าเพิ่งสรุปว่าบัญชีถูกขโมยหรือมือถือมีปัญหา สิ่งสำคัญคือต้องหยุดโต้ตอบกับหน้าเว็บทันที ตัดการเชื่อมต่ออินเทอร์เน็ต และไม่กดอนุญาตหรือติดตั้งสิ่งใด จากนั้นตรวจสอบว่ามีไฟล์หรือแอปปรากฏขึ้นหรือไม่ แล้วค่อยประเมินว่าจำเป็นต้องเปลี่ยนรหัสผ่านหรือติดต่อธนาคารหรือเปล่า การไม่ได้กรอกข้อมูลช่วยลดความเสี่ยงได้มาก แต่ยังไม่ใช่เหตุผลให้ละเลยการตรวจสอบ
ให้เริ่มตามลำดับนี้: ปิด Wi‑Fi และข้อมูลมือถือ ไม่กดอนุญาต ติดตั้ง หรือดาวน์โหลด ปิดหน้าเว็บ แล้วตรวจแอปและไฟล์ที่เพิ่งปรากฏ หลังจากนั้นเฝ้าดูบัญชี หากพบความผิดปกติ ให้ติดต่อหน่วยงานเจ้าของบัญชีผ่านช่องทางทางการ
ขั้นตอนแรกหลังเผลอกดลิงก์ปลอม
อย่าพยายามย้อนกลับไปอ่านหน้าเว็บ กดปุ่มยกเลิกหลายครั้ง หรือทดลองกดลิงก์ซ้ำเพื่อดูว่าเกิดอะไรขึ้น เพราะทุกการแตะอาจเปิดขั้นตอนใหม่หรือทำให้คุณเผลออนุญาตบางอย่างโดยไม่ทันสังเกต ให้ทำตามลำดับนี้ก่อน
- ตัดอินเทอร์เน็ตของเครื่องที่ใช้กดลิงก์ ปิดทั้ง Wi‑Fi และเครือข่ายมือถือ หากใช้มือถือสองซิม ให้ตรวจว่าปิดข้อมูลมือถือของซิมที่ใช้งานอยู่ด้วย การปิดเพียง Wi‑Fi อาจยังเหลือช่องทางผ่านเครือข่ายมือถือ และในทางกลับกัน หากต้องการดูวิธีปิดข้อมูลมือถือด้วยการตั้งค่าหรือรหัสของเครือข่ายสามารถดู เปิดปิดเน็ต AIS True Dtac ได้
- หยุดกรอกข้อมูลทันที อย่าใส่ชื่อ เลขบัตรประชาชน รหัสผ่าน เลขบัตรธนาคาร เลขบัญชี รหัส OTP หรือข้อมูลใด ๆ แม้หน้าเว็บจะอ้างชื่อธนาคาร หน่วยงานรัฐ หรือบริษัทที่คุ้นเคย
- ไม่กดอนุญาตหรือยินยอม หากหน้าจอขออนุญาตแจ้งเตือน เข้าถึงไฟล์ ติดตั้งแอป เปิดการตั้งค่า หรือดาวน์โหลดสิ่งใด ให้ปิดหน้าจอนั้น ไม่ควรกดยอมรับเพียงเพราะต้องการออกจากเว็บไซต์
- ปิดแท็บหรือหน้าต่างเว็บ หากปิดไม่ได้ ให้ปิดแอปเบราว์เซอร์จากหน้ารวมแอป แล้วจึงเปิดเครื่องใหม่ได้ การรีสตาร์ตไม่ได้ลบแอปหรือไฟล์ที่ติดตั้งไปแล้ว จึงยังต้องตรวจสอบขั้นตอนถัดไป
การกดเข้าเว็บอย่างเดียวเสี่ยงแค่ไหน
ความเสี่ยงไม่ได้มีระดับเดียวต้องดูว่าหลังจากเปิดลิงก์แล้วคุณทำอะไรต่อไปบ้าง การเปิดหน้าเว็บแล้วปิดทันที โดยไม่กรอกข้อมูล ไม่ดาวน์โหลดไฟล์ ไม่ติดตั้งแอป และไม่กดอนุญาตใด ๆเป็นสถานการณ์ที่ต่างจากการกรอกรหัสผ่านหรือให้รหัส OTP อย่างชัดเจน แต่ไม่ควรรับประกันว่า “ไม่เป็นอะไรแน่นอน” เพราะยังไม่ทราบเจตนาและการทำงานของลิงก์นั้นจากการมองหน้าเว็บเพียงอย่างเดียว
กรณีเปิดหน้าเว็บแล้วไม่ได้แตะอะไรต่อ
ให้ปิดแท็บ ตัดอินเทอร์เน็ต และตรวจรายการดาวน์โหลดกับแอปที่ติดตั้งล่าสุดเป็นหลัก จากนั้นกลับเข้าเว็บไซต์หรือแอปของธนาคาร อีเมล และบริการสำคัญด้วยการเปิดช่องทางนั้นเอง ไม่ใช่กลับไปใช้ลิงก์จาก SMS การตรวจสอบนี้มีเป้าหมายเพื่อดูว่ามีสิ่งผิดปกติเกิดขึ้นหรือไม่ ไม่ใช่การพิสูจน์ว่าหน้าเว็บปลอดภัย
กรณีกดดาวน์โหลด กดอนุญาต หรือมีแอปเพิ่มขึ้น
ให้ถือว่าความเสี่ยงสูงขึ้น แม้ยังไม่ได้กรอกข้อมูลก็ตาม ตรวจดูไฟล์ดาวน์โหลด แอปที่เพิ่งติดตั้ง และสิทธิ์ของแอปที่ไม่คุ้นชื่อ อย่าเปิดไฟล์นั้นต่อ อย่ากดติดตั้ง และอย่าให้สิทธิ์เพิ่มเติม หากพบแอปแปลกปลอม ให้ตัดการเชื่อมต่อไว้ก่อนและลบตามขั้นตอนของระบบเมื่อแน่ใจว่าเป็นแอปที่ไม่จำเป็น หากไม่แน่ใจว่าแอปใดเป็นของระบบหรือจำเป็นต่อการทำงานควรขอความช่วยเหลือจากศูนย์บริการหรือผู้เชี่ยวชาญที่เชื่อถือได้ แทนการลบแบบสุ่ม
ตรวจมือถือและเบราว์เซอร์หลังปิดลิงก์
การตรวจควรทำบนเครื่องที่ใช้กดลิงก์ โดยเริ่มจากสิ่งที่เกิดขึ้นหลังการกด ไม่จำเป็นต้องติดตั้งแอป “ล้างไวรัส” จากโฆษณาหรือจากลิงก์ที่ SMS ส่งมา เพราะอาจเป็นการเปิดทางให้ซอฟต์แวร์ที่ไม่พึงประสงค์เพิ่มขึ้น
- ดูโฟลเดอร์ดาวน์โหลดและไฟล์ล่าสุด หากมีไฟล์ที่ไม่รู้จักให้ลบโดยไม่เปิดไฟล์นั้น
- ตรวจรายการแอปที่ติดตั้งล่าสุด หากมีแอปที่คุณไม่ได้ตั้งใจติดตั้ง ให้จดชื่อหรือถ่ายภาพหน้าจอไว้ก่อนจัดการ
- ตรวจสิทธิ์ของแอปที่ไม่คุ้นเคย โดยเฉพาะสิทธิ์ที่เกี่ยวข้องกับการแจ้งเตือน การเข้าถึงไฟล์ หรือการควบคุมการทำงานของเครื่อง
- ตรวจการอนุญาตแจ้งเตือนของเว็บไซต์ในเบราว์เซอร์ หากเผลอกดยอมรับ ให้ยกเลิกเว็บไซต์นั้น
- อัปเดตระบบปฏิบัติการ เบราว์เซอร์ และแอปจากร้านค้าอย่างเป็นทางการเมื่อกลับมาเชื่อมต่ออินเทอร์เน็ตแล้ว
หากมีอาการผิดปกติ เช่นมีหน้าต่างเปิดเอง แอปทำงานแปลกไปมีการส่งข้อความออกจากบัญชีโดยไม่ได้ทำ หรือพบการตั้งค่าที่คุณไม่รู้จัก อย่าใช้เครื่องนั้นทำธุรกรรมต่อจนกว่าจะตรวจสอบเรียบร้อย การปิดหน้าเว็บอย่างเดียวไม่ใช่การลบสิ่งที่อาจถูกดาวน์โหลดหรือได้รับอนุญาตไปแล้ว
เมื่อยังไม่ได้กรอกข้อมูลต้องเปลี่ยนรหัสผ่านหรือไม่
ให้แยกตามสิ่งที่เกิดขึ้นจริง หากคุณไม่ได้กรอกข้อมูล ไม่ได้ดาวน์โหลดหรือติดตั้งแอป และไม่ได้กดอนุญาตใด ๆ ขั้นตอนเร่งด่วนที่สุดคือการตรวจเครื่องและเฝ้าดูบัญชี ไม่จำเป็นต้องเปลี่ยนรหัสผ่านทุกบัญชีเพียงเพราะเห็นหน้าเว็บปลอม แต่หากมีเหตุให้สงสัยว่าเคยกรอกรหัสผ่านในหน้าเว็บนั้น เคยใช้รหัสผ่านเดียวกันกับบริการอื่น หรือพบการเข้าสู่ระบบที่ไม่รู้จัก ให้เปลี่ยนทันทีโดยเริ่มจากอุปกรณ์ที่ไว้ใจได้
บัญชีที่ควรจัดลำดับความสำคัญได้แก่ อีเมล บัญชีธนาคาร บัญชีโซเชียลมีเดีย และบริการที่ใช้รหัสผ่านเดียวกัน การเปลี่ยนรหัสผ่านควรทำผ่านแอปหรือเว็บไซต์ที่คุณพิมพ์ที่อยู่เองหรือเปิดจากบุ๊กมาร์ก ไม่ใช่ผ่านลิงก์ใน SMS และควรออกจากระบบในอุปกรณ์อื่น ๆ หากบริการนั้นมีตัวเลือกดังกล่าว จากนั้นเปิดการยืนยันตัวตนสองขั้นตอน (2FA) เพื่อเพิ่มชั้นป้องกันให้บัญชี
ตรวจบัญชีการเงินและรู้ว่าเมื่อไรต้องโทรแจ้ง
หลังเหตุการณ์ ให้เปิดแอปธนาคารหรือบริการการเงินด้วยตัวเองเพื่อตรวจรายการเคลื่อนไหว ไม่ควรใช้ลิงก์หรือเบอร์โทรศัพท์ที่ปรากฏในข้อความหลอกลวง ให้สังเกตการโอนเงิน การชำระเงิน การสมัครบริการ หรือการแจ้งเตือนการเข้าสู่ระบบที่คุณไม่ได้ทำ และตรวจเป็นระยะต่อไป ไม่ใช่ดูเพียงครั้งเดียวแล้วจบ
หากพบรายการผิดปกติ หรือเผลอให้ข้อมูลทางการเงิน รหัสผ่าน หรือรหัส OTP แม้เพียงบางส่วน ให้ติดต่อธนาคารหรือเจ้าของบริการผ่านช่องทางทางการทันทีเพื่อขอคำแนะนำและระงับความเสี่ยงตามขั้นตอนของหน่วยงานนั้น การแจ้งเร็วช่วยให้เจ้าหน้าที่ประเมินเหตุการณ์ได้จากข้อมูลที่ยังสดใหม่ควรเก็บ SMS ต้นฉบับ ภาพหน้าจอ เวลาโดยประมาณ และที่อยู่ลิงก์ไว้เป็นหลักฐาน โดยไม่ส่งต่อให้คนอื่นกด
สิ่งที่ไม่ควรทำหลังรู้ตัวว่ากดลิงก์ปลอม
- อย่ากลับไปเปิดลิงก์เดิมเพื่อทดสอบว่าเป็นเว็บปลอมหรือไม่
- อย่าโทรตามหมายเลขใน SMS เพราะผู้ส่งอาจพยายามคุยต่อเพื่อขอข้อมูลหรือให้ทำรายการ
- อย่าดาวน์โหลดแอปความปลอดภัยจากหน้าเว็บนั้นหรือจากป๊อปอัปที่อ้างว่ามือถือมีปัญหา
- อย่าลบ SMS ทันทีหากยังไม่ได้บันทึกข้อมูลที่จำเป็นต่อการตรวจสอบ
- อย่าคิดว่าการไม่กรอกข้อมูลหมายถึงไม่ต้องตรวจบัญชี โดยเฉพาะหากมีการกดดาวน์โหลด ติดตั้ง หรืออนุญาตบางอย่างไปแล้ว
สรุปสำหรับกรณีของคุณ
ถ้าเผลอกดลิงก์มิจฉาชีพแต่ยังไม่ได้กรอกข้อมูล ให้ตัด Wi‑Fi และข้อมูลมือถือก่อน แล้วปิดหน้าเว็บโดยไม่กดอนุญาต ดาวน์โหลด หรือติดตั้งสิ่งใด ตรวจแอป ไฟล์ และสิทธิ์ที่เพิ่งเปลี่ยนแปลง จากนั้นเฝ้าดูบัญชีสำคัญและเปลี่ยนรหัสผ่านเมื่อมีเหตุให้สงสัย หากพบรายการเงินหรือการเข้าสู่ระบบผิดปกติ ให้ติดต่อเจ้าของบัญชีผ่านช่องทางทางการทันที จุดสำคัญไม่ใช่การตื่นตระหนก แต่คือการหยุดไม่ให้เหตุการณ์ขยับจาก “กดเข้าเว็บ” ไปสู่ “ให้สิทธิ์หรือส่งข้อมูล”