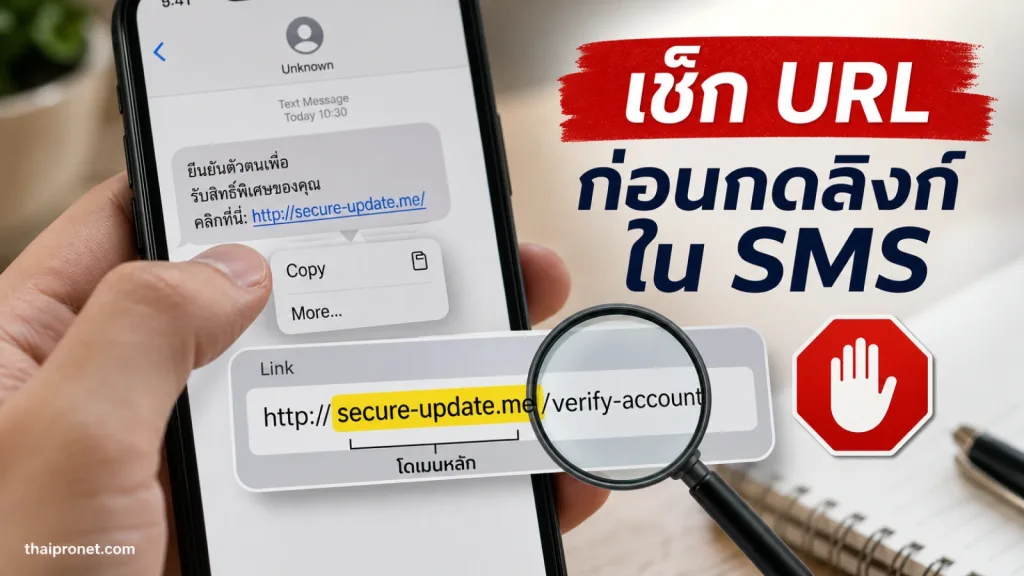
ตรวจลิงก์ปลอม จาก SMS ได้โดยยังไม่ต้องเปิดหน้าเว็บจริง: อ่าน URL ให้เห็นทั้งลิงก์ ตรวจโดเมนหลักว่าตรงกับบริการที่อ้างหรือไม่ และหยุดทันทีหากพบลิงก์ย่อ ชื่อสะกดแปลก โดเมนเลียนแบบ หรือเส้นทางที่พาไปเพิ่ม LINE ดาวน์โหลดแอป หรือกรอกข้อมูลสำคัญ แม้ข้อความจะขึ้นชื่อผู้ส่งเป็นธนาคาร หน่วยงานรัฐ หรือบริษัทขนส่งก็ตาม
หลักตัดสินใจสั้น ๆ: URL ที่ดูคล้ายของจริงยังไม่ใช่หลักฐานว่าเป็นของจริง และคำว่า https หมายถึงการเชื่อมต่อถูกเข้ารหัส ไม่ได้ยืนยันว่าเจ้าของเว็บไซต์เป็นหน่วยงานที่กล่าวอ้าง หากตรวจแล้วไม่แน่ใจ ให้ปิดข้อความและเข้าแอปหรือเว็บไซต์ทางการด้วยตัวเองแทน
ก่อนเช็คลิงก์ปลอมต้องทำให้เห็น URL โดยไม่เปิดเว็บ
ลิงก์ใน SMS มักแสดงเป็นคำสั้น ๆ เช่น “ตรวจสอบสิทธิ์” หรือ “ติดตามพัสดุ” ทำให้ยังมองไม่เห็นที่อยู่ปลายทาง วิธีตรวจจึงต้องเริ่มจากการเปิดดู URL แบบไม่เรียกหน้าเว็บ
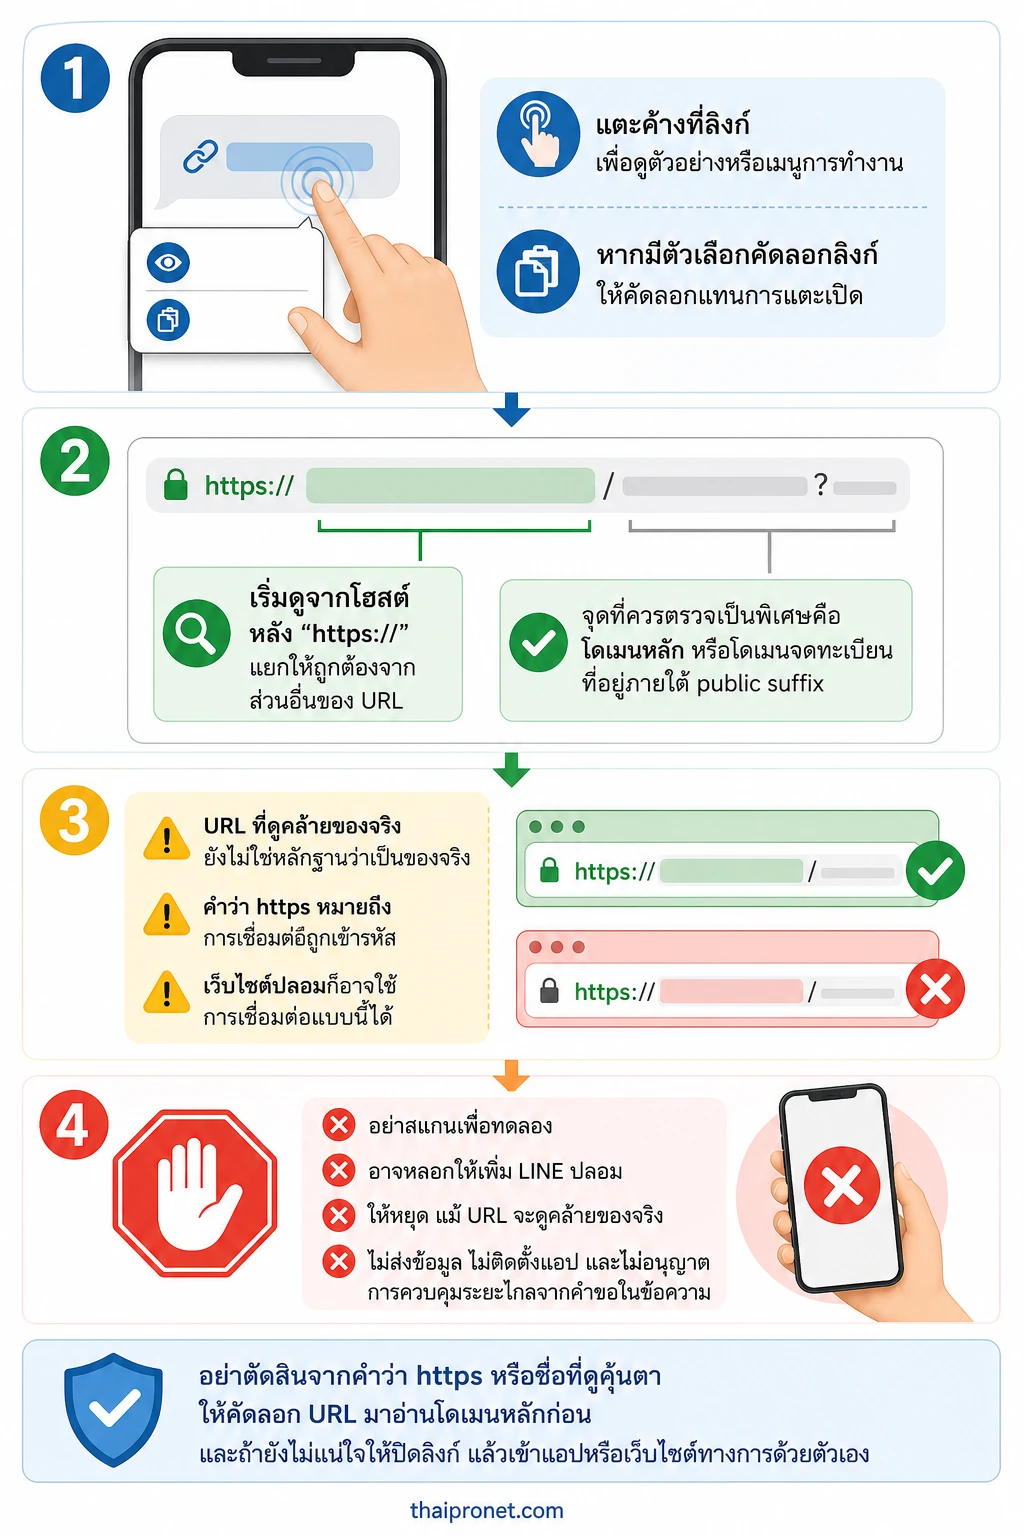
- บนมือถือ: แตะค้างที่ลิงก์เพื่อดูตัวอย่างหรือเมนูการทำงาน หากมีตัวเลือกคัดลอกลิงก์ ให้คัดลอกแทนการแตะเปิด แล้ววางไว้ในช่องข้อความหรือแอปจดบันทึกเพื่ออ่าน
- บนคอมพิวเตอร์: เลื่อนเมาส์ไปเหนือลิงก์เพื่อดู URL ที่แถบสถานะ หรือคลิกขวาแล้วเลือกคัดลอกที่อยู่ลิงก์ โดยไม่เลือกคำสั่งเปิดลิงก์
- หากเป็น QR Code หรือปุ่มที่ไม่แสดงที่อยู่: อย่าสแกนเพื่อทดลอง หากข้อความมีช่องทางให้เข้าแอปทางการอยู่แล้ว ให้เปิดแอปนั้นจากไอคอนบนเครื่องแทน
การคัดลอกลิงก์มาดูไม่ได้ทำให้ลิงก์ปลอดภัยขึ้น แต่ช่วยแยกขั้นตอน “อ่านที่อยู่” ออกจากขั้นตอน “เข้าเว็บไซต์” ได้อย่างมีประโยชน์ หากเผลอแตะแล้วแต่ยังไม่ได้กรอกข้อมูล ให้หยุดที่หน้านั้นและอย่าดำเนินการต่อ
อ่าน URL ปลอมอย่างไร: ดูโดเมนหลัก ไม่ใช่คำที่อยู่ด้านหน้า
URL มีหลายส่วน และมิจฉาชีพสามารถใส่ชื่อธนาคาร หน่วยงาน หรือคำว่า “secure” ไว้ในส่วนใดก็ได้เพื่อให้ดูน่าเชื่อถือ จุดที่ควรตรวจเป็นพิเศษคือ โดเมนหลัก หรือโดเมนจดทะเบียนที่อยู่ภายใต้ public suffix โดยต้องเริ่มดูจากส่วนโฮสต์หลัง “https://” และแยกให้ถูกต้องจาก userinfo พอร์ต หรือส่วนอื่นของ URL ไม่ควรตัดข้อความถึงเครื่องหมาย “/” แรกมาเป็นโดเมนโดยอัตโนมัติ
ตัวอย่างเชิงอธิบาย: ใน URL รูปแบบ https://login.example.com/verify โดเมนหลักคือ example.com ส่วน login เป็นเพียงโดเมนย่อย แต่ถ้าเป็น https://example.com.security-check.example.net/ โดเมนหลักคือ example.net ไม่ใช่ example.com ชื่อที่อยู่ก่อนหน้านั้นอาจถูกใส่เพื่อทำให้เข้าใจผิด
เมื่ออ่านข้อความจากธนาคารหรือบริการใด ให้ถามตัวเองว่าโดเมนหลักตรงกับเว็บไซต์หรือช่องทางที่คุณรู้จักจากการเข้าเองหรือไม่ อย่าตัดสินจากคำว่า “ธนาคาร” “รัฐบาล” หรือชื่อบริษัทที่อยู่ในเส้นทางหลังเครื่องหมาย “/” เพราะข้อความส่วนนั้นเจ้าของลิงก์สามารถตั้งชื่อให้ดูน่าเชื่อถือได้
จุดสังเกตใน URL ที่ควรหยุดก่อนกด
ไม่มีเครื่องหมายใดเครื่องหมายหนึ่งที่พิสูจน์ได้แน่นอนว่า URL เป็นของแท้ แต่สัญญาณหลายอย่างรวมกันช่วยให้ตัดสินใจได้ปลอดภัยขึ้น
- สะกดชื่อผิดหรือตัวอักษรเกิน: เช่น สลับตำแหน่งตัวอักษร เติมขีด หรือใช้คำที่คล้ายชื่อจริงเพียงเล็กน้อยควรเทียบกับชื่อโดเมนที่คุณเคยพิมพ์หรือเข้าจากแอปด้วยตัวเอง
- โดเมนไม่สอดคล้องกับผู้ส่ง: SMS อ้างเป็นบริษัทหนึ่ง แต่ URL ใช้โดเมนของบริการอื่น โดเมนทั่วไป หรือชื่อที่ไม่มีเหตุผลเชื่อมโยงกับบริการนั้น
- ลิงก์ย่อ: URL ที่สั้นผิดปกติหรือมองไม่เห็นปลายทางทำให้ตรวจสอบผู้ให้บริการจริงได้ยาก กสทช. ระบุว่าลิงก์จากมิจฉาชีพมักใช้ URL สั้น และอาจหลอกให้เพิ่ม LINE ปลอม จึงควรหลีกเลี่ยงเมื่อมาจาก SMS ที่ไม่ได้คาดว่าจะได้รับ
- มีโดเมนหลายชั้นเพื่อกลบชื่อจริง: อย่าดูเพียงคำแรกหลัง “https://” ให้อ่านย้อนจากก่อน “/” กลับไปจนถึงโดเมนหลัก
- มีรหัสยาวหรือพารามิเตอร์แปลก ๆ: ส่วนต่อท้ายที่ยาวมากไม่ได้แปลว่าเป็นเว็บปลอมเสมอไป แต่หากรวมกับข้อความเร่งรัดและคำขอให้ล็อกอินหรือยืนยันตัวตนควรไม่เปิดจาก SMS
- พาไปทำสิ่งที่ไม่ควรทำผ่านลิงก์: หากปลายทางขอรหัสผ่าน ข้อมูลบัตร รหัส OTP สแกนใบหน้า ติดตั้งแอป หรืออนุญาตให้ควบคุมโทรศัพท์ ให้หยุด แม้ URL จะดูคล้ายของจริง
https และไอคอนแม่กุญแจบอกอะไรได้บ้าง
การมี https:// หรือไอคอนแม่กุญแจช่วยบอกว่าการเชื่อมต่อระหว่างเบราว์เซอร์กับเว็บไซต์ใช้การเข้ารหัสตามที่เบราว์เซอร์แสดง แต่ไม่ได้ตอบว่าเว็บไซต์นั้นเป็นของธนาคาร บริษัทขนส่ง หรือหน่วยงานที่อ้างใน SMS หรือไม่ เว็บไซต์ปลอมก็อาจใช้การเชื่อมต่อแบบนี้ได้
ดังนั้นให้ใช้ https เป็นเพียงเงื่อนไขประกอบ ไม่ใช่ตราประทับความน่าเชื่อถือ ลำดับที่สำคัญกว่าคือโดเมนหลักตรงกับบริการหรือไม่ คุณเป็นคนเริ่มเข้าเว็บไซต์นั้นเองหรือไม่ และหน้าเว็บกำลังขอข้อมูลหรือสิทธิ์เกินกว่าหน้าที่ของบริการหรือไม่
ตรวจ URL ให้ถูกวิธีเมื่อข้อความอ้างเป็นหน่วยงานหรือบริษัท
- แยกข้ออ้างออกจากลิงก์: จดไว้ก่อนว่า SMS อ้างเป็นใครและต้องการให้ทำอะไร เช่น ยืนยันบัญชี รับสิทธิ์ หรือแก้ปัญหาพัสดุ
- อ่านโดเมนหลัก: อย่าอ่านเฉพาะคำที่แสดงเป็นชื่อปุ่ม ให้ดู URL เต็มโดยคัดลอกแบบไม่เปิด
- เทียบกับช่องทางที่คุณรู้จัก: เปิดแอปทางการที่ติดตั้งไว้ หรือพิมพ์ชื่อเว็บไซต์ที่คุณใช้เป็นประจำด้วยตัวเอง ไม่ใช้ URL จากข้อความเป็นทางลัด
- ตรวจรายการเดียวกันในช่องทางนั้น: หากเป็นเรื่องบัญชี พัสดุ คะแนน หรือสิทธิประโยชน์ ให้ดูว่ามีการแจ้งเตือนหรือรายการที่ตรงกันในแอปหรือเว็บไซต์ทางการหรือไม่
- ติดต่อกลับด้วยข้อมูลที่หาเอง: ใช้เบอร์โทรศัพท์หรือช่องทางติดต่อจากเว็บไซต์ทางการ บัตรสมาชิก หรือแอป ไม่ใช้หมายเลขหรือบัญชี LINE ที่แนบมากับ SMS
กรณีอ้างเป็นหน่วยงานรัฐควรระวังเป็นพิเศษ เพราะข้อมูลที่เผยแพร่โดยแหล่งตรวจสอบระบุว่าหน่วยงานรัฐไม่มีนโยบายให้ประชาชนทำธุรกรรมจากการติดต่อเข้ามาในลักษณะดังกล่าว และมีการเตือนให้ตรวจสอบกับหน่วยงานโดยตรงก่อนกดลิงก์ สแกน QR Code ติดตั้งแอป หรือยืนยันตัวตน
ทำไมชื่อผู้ส่งตรงกับ URL ก็ยังเชื่อไม่ได้ทันที
ชื่อผู้ส่งใน SMS และข้อความบนหน้าเว็บเป็นเพียงสิ่งที่ผู้รับมองเห็น ไม่ใช่หลักฐานเพียงพอว่าเจ้าของข้อความหรือโดเมนเป็นองค์กรนั้นจริง มิจฉาชีพอาจทำให้ชื่อดูคุ้นเคยใช้ภาษาทางการ หรือใส่โลโก้ในหน้าเว็บเพื่อสร้างความน่าเชื่อถือ
ให้ใช้ชื่อผู้ส่งเป็นข้อมูลประกอบเท่านั้น แล้วตรวจความสอดคล้องสามด้านพร้อมกันได้แก่ เรื่องที่ข้อความกล่าวถึงตรงกับสิ่งที่คุณกำลังทำหรือไม่ URL ชี้ไปยังโดเมนหลักที่ถูกต้องหรือไม่ และช่องทางทางการที่คุณเปิดเองยืนยันรายการเดียวกันหรือไม่ หากด้านใดด้านหนึ่งไม่ตรง อย่าฝืนกดเพื่อพิสูจน์
URL แบบไหนที่ควรตัดสินใจว่าไม่ต้องเปิด
คุณไม่จำเป็นต้องพิสูจน์ URL ทุกลิงก์ให้ได้ว่าเป็นของปลอมก่อนจึงจะปิดข้อความได้ การไม่เปิดคือการตัดสินใจที่เหมาะสมเมื่อพบเงื่อนไขใดเงื่อนไขหนึ่งต่อไปนี้
- ไม่รู้จักบริการหรือไม่ได้รอรับข้อความนั้น
- ข้อความทำให้กลัวหรือเร่งให้ทำทันที เช่น บัญชีจะถูกระงับต้องยืนยันตัวตน หรือมีพัสดุตกค้าง
- URL เป็นลิงก์ย่อ อ่านโดเมนปลายทางไม่ได้ หรือมีชื่อสะกดผิด
- ลิงก์นำไปเพิ่มเพื่อนใน LINE ดาวน์โหลดไฟล์หรือติดตั้งแอป
- หน้าเว็บหรือข้อความขอรหัสผ่าน ข้อมูลทางการเงิน หรือ OTP
การลบ SMS หรือรายงานเป็นข้อความขยะช่วยลดโอกาสแตะลิงก์ซ้ำ แต่ไม่ใช่การยืนยันทางเทคนิคว่า URL นั้นปลอม สิ่งสำคัญที่สุดคือไม่ส่งข้อมูล ไม่ติดตั้งแอป และไม่อนุญาตการควบคุมระยะไกลจากคำขอในข้อความ
สรุปวิธีตรวจ URL ก่อนกดในไม่กี่ขั้น
คัดลอกลิงก์โดยไม่เปิด อ่านโดเมนหลักหลัง “https://” และก่อน “/” ตรวจการสะกดและความสอดคล้องกับบริการ อย่าใช้ https หรือชื่อผู้ส่งเป็นหลักฐานเพียงอย่างเดียว จากนั้นเปิดแอปหรือเว็บไซต์ทางการด้วยตัวเองเพื่อตรวจรายการ หากยังไม่แน่ใจ ให้ถือว่าเป็น SMS หลอกลวง ที่ไม่ควรดำเนินการต่อ เพราะการพลาดลิงก์หนึ่งครั้งอาจนำไปสู่การกรอกข้อมูล ติดตั้งแอป หรือให้สิทธิ์ควบคุมเครื่องในขั้นถัดไปได้